

在 AIharnesses 中保护敏感数据
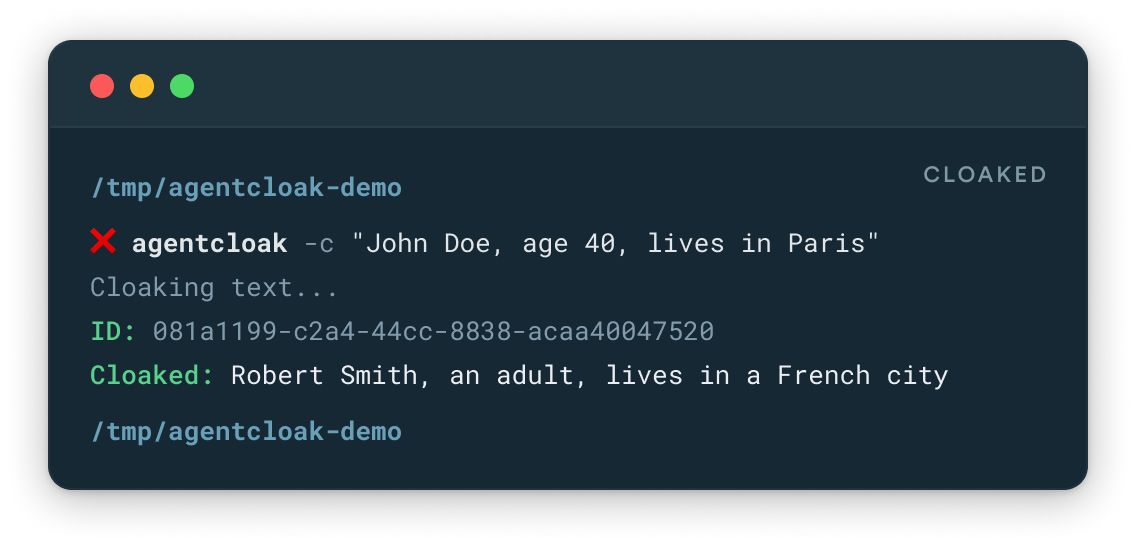
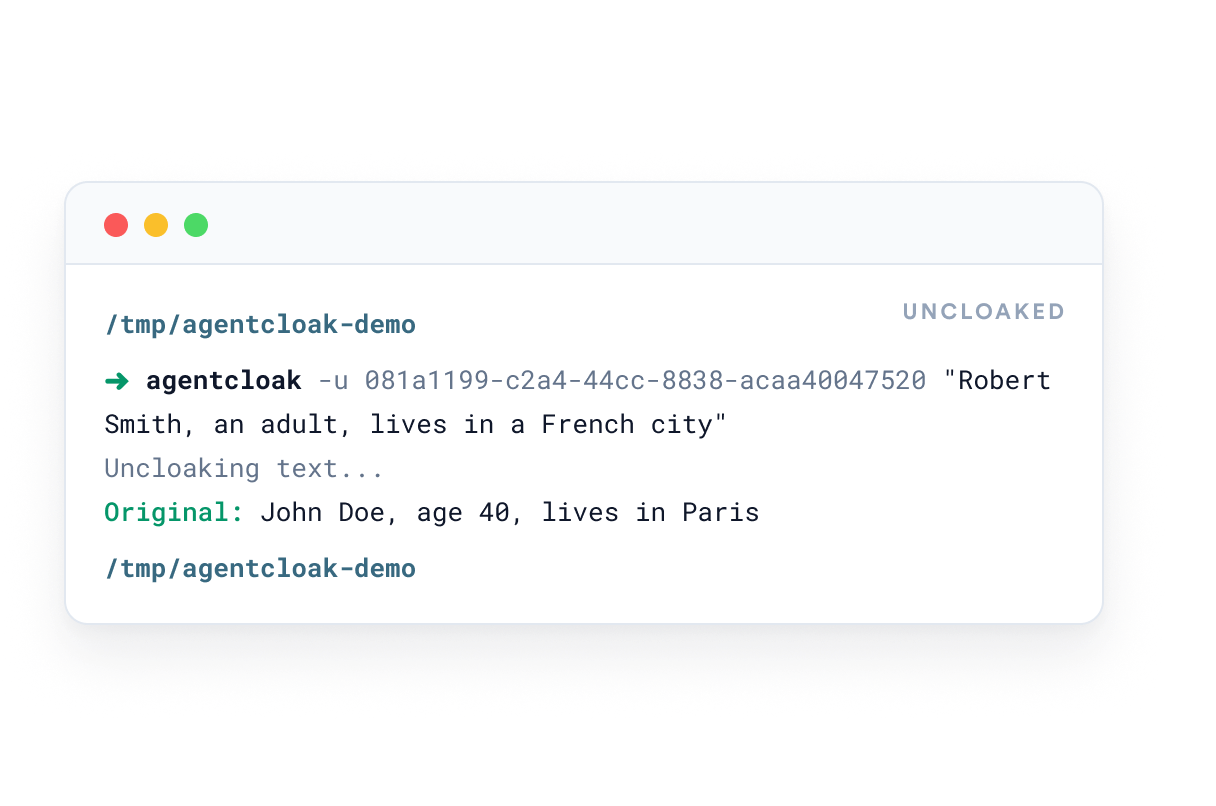
确保流经人工智能系统的数据安全
 AgentCloak CLI 直接为您的命令行工作流程添加数据保护层。
CLI 工作流程中内置了数据保护功能。
AgentCloak CLI 工具为开发人员提供简单的命令行访问方式,以实现企业级数据保护功能。

在敏感数据进入 AI 工作流程之前,对其进行识别和保护。AgentCloak 支持上下文感知:
- 令牌化
- 掩码
- 哈希
- 敏感数据检测
- 数据最小化

只有在满足适当的上下文条件时才能恢复原始值,这有助于防止敏感数据不必要地暴露。

在不改变开发人员与工具交互方式的前提下,为编码框架和基于 CLI 的 AI 工作流程添加一致的数据保护层。

隐身和解除隐身操作可以通过 OpenTelemetry 进行记录和发布,从而能够与现有的安全、监控和可观测性环境集成。

专为 AI编码线束
为人工智能代理启用零信任数据最小化
AI 编码工作流程越来越多地跨多个工具、服务、代理和地理区域运行。这给需要控制敏感数据流向和访问权限的组织带来了新的挑战。
AgentCloak CLI 将零信任数据最小化引入 AI 工作流程。
无需在代理工作流程的每个阶段发送原始敏感信息:
识别正在处理的数据中的敏感信息。
将敏感值替换为受保护的表示形式,例如令牌、掩码值或哈希值。
允许人工智能代理和工具使用最小化或受保护的数据。
仅当满足授权条件时才恢复原始值。
记录用于安全、合规和可观测性的隐蔽和解除隐蔽活动。
支持跨境和主权人工智能工作流程
人工智能代理和编码工具可能跨境运行,从而带来额外的数据驻留和监管挑战。
AgentCloak CLI 可帮助组织最大限度地减少敏感数据暴露,同时支持符合区域数据保护要求的 AI 工作流程。
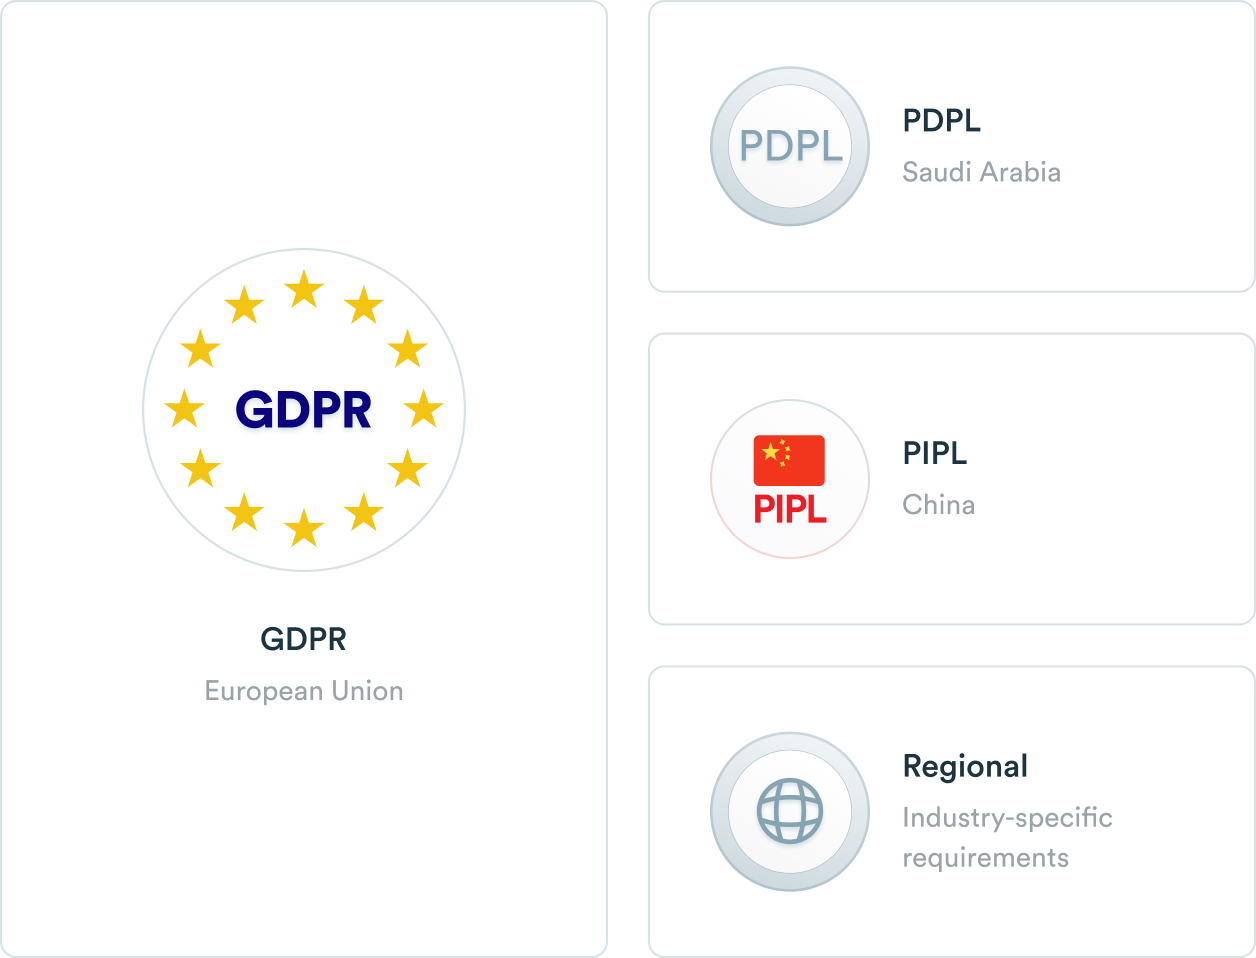
使用数据隐蔽技术来帮助满足以下法规的相关要求:
- 欧盟 GDPR
- 沙特阿拉伯 PDPL
- 中国 PIPL
- 其他区域和行业特定的数据保护要求
通过减少暴露给 AI 工具的敏感数据量并实现对原始值的受控恢复,组织可以构建更符合数据驻留、数据主权和主权 AI 要求的 AI 工作流程。
对 CLI 开发人员很有用
AgentCloak CLI 的设计旨在自然地融入开发人员的工作流程。

无需在开发工作流程中引入单独的应用程序,即可直接从命令行调用数据保护功能。

根据数据和工作流程,选择合适的保护机制、令牌化、掩码、哈希或其他隐藏策略。

根据请求的上下文、开发者身份和合规性要求应用规则。

通过 OpenTelemetry 导出运行和安全事件,并将其与现有的可观测性和安全基础设施集成。

在人工智能开发环境中引入数据保护,同时符合企业安全、隐私和合规性要求。
经常问的问题
AgentCloak CLI 是一款命令行数据保护工具,它使 AI 工具能够在 AI 编码工作流程中隐藏和显示敏感数据。
数据伪装技术通过将原始值替换为受保护的表示形式(例如令牌、掩码值或哈希值)来保护敏感信息。授权用户或进程可以在满足预定义条件时恢复原始值。
AgentCloak CLI 旨在与现代命令行 AI 编码环境配合使用,并且可以与 Hermes 和 OpenClaw 等编码框架集成。
是的。AgentCloak 可以帮助识别和保护敏感信息,包括个人身份信息 (PII) 和其他受监管或机密数据。
AgentCloak 仅在满足定义的上下文要求时才会恢复原始值,例如开发人员的身份或请求的合规性上下文。
是的。AgentCloak 帮助组织构建 AI 工作流程,最大限度地减少敏感数据泄露,并支持区域数据保护、数据驻留和主权 AI 要求。
是的。隐身和解除隐身操作都会被记录,并且可以接入 OpenTelemetry,使组织能够将 AgentCloak 事件与其现有的可观测性和安全基础设施集成。


