

国内分析
合规地维护全球报告,而不限制本地运营
对受监管的数据进行匿名处理,以获取合规的全球见解,并在本地重新组合以进行国内分析
数据跨境的负担越来越大,而且往往在监管上是不可能的。借助 InCountry,您可以匿名化跨境数据流并维护全球和本地分析。全球管道报告不需要包含潜在客户的姓名和电话号码,而本地管道报告可以包含本地员工的所有详细信息。
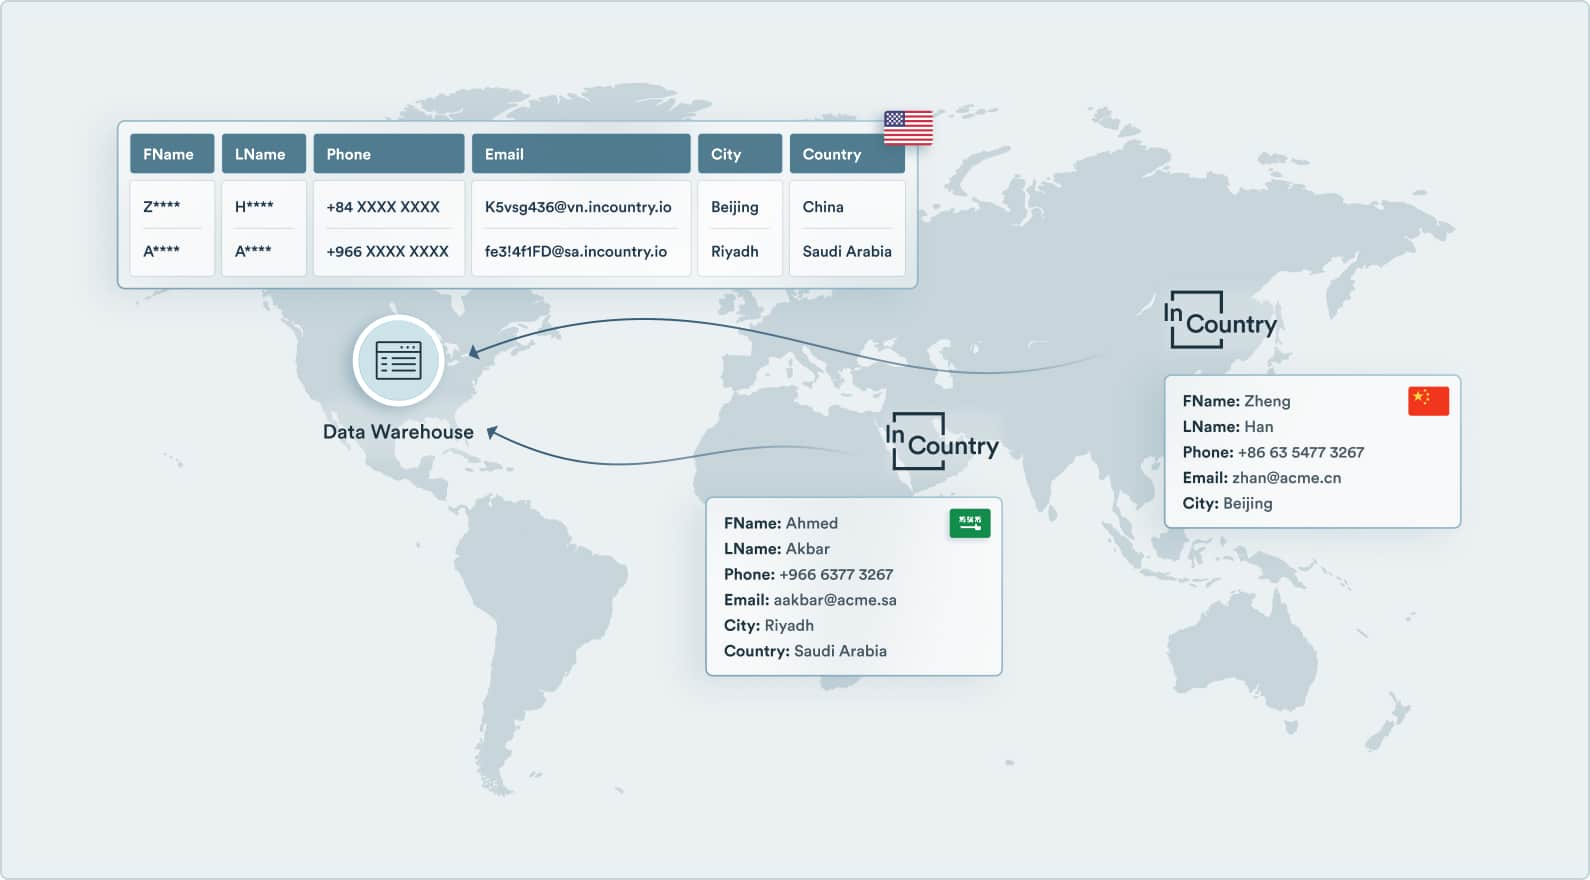
在受监管的数据跨境并进入数据管道之前对其进行编辑
- 在源头与客户数据平台 (CDP) 集成,包括 Salesforce Data Cloud、Segment、mParticle 和 Lytics
- Kafka 处理器集成可动态编辑和匿名 PII
- 消息队列保证跨不可靠网络的传递
- 在数据有效负载传输到国内接入点时对其进行预处理和后处理
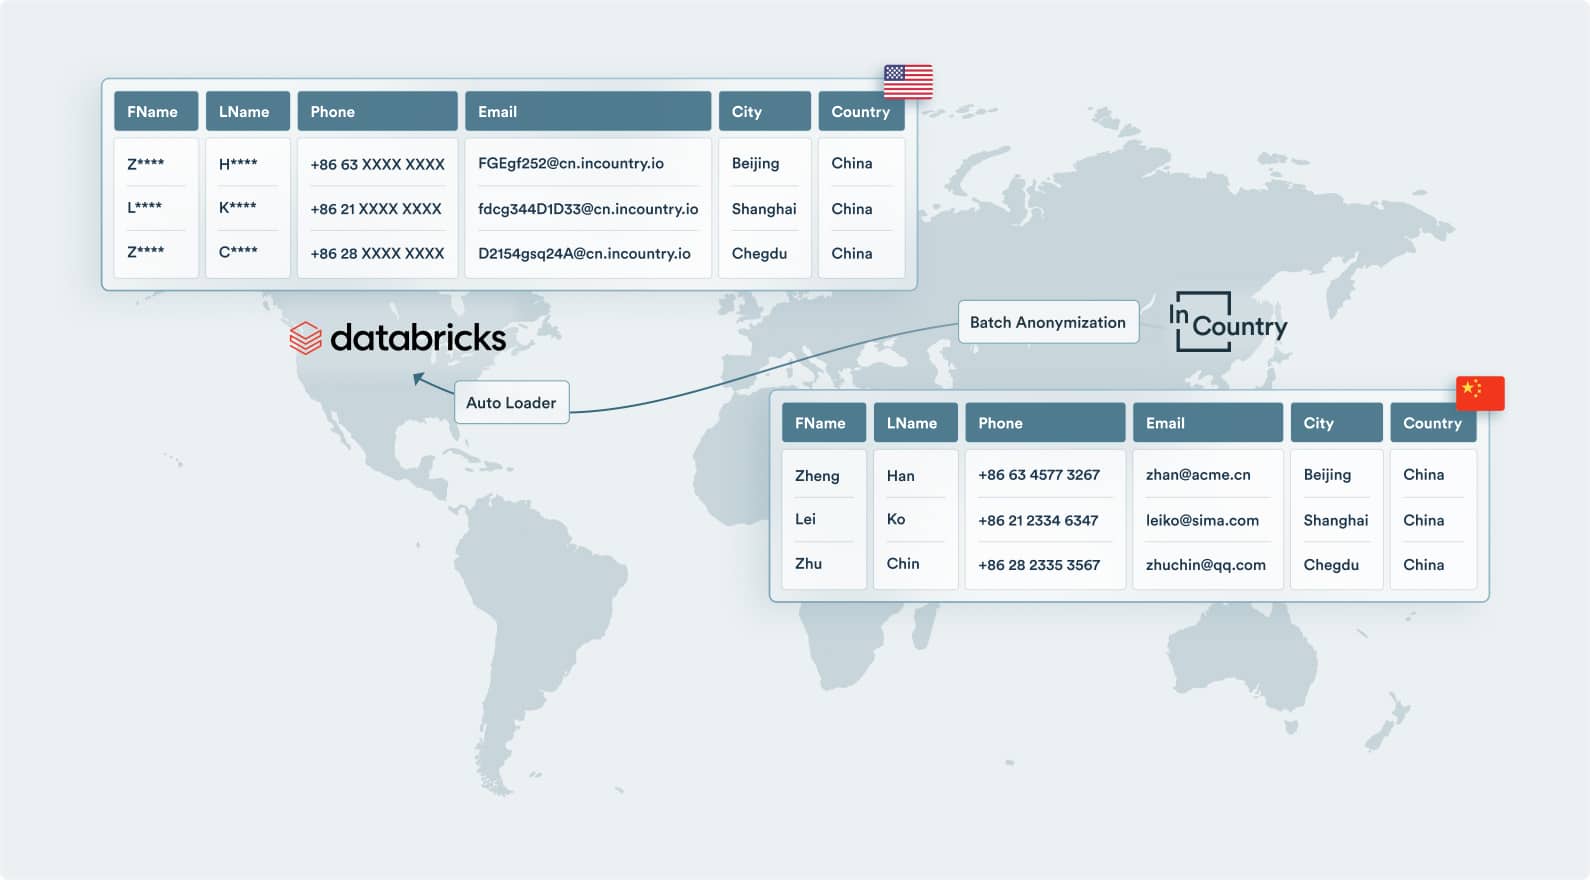
与批量加载集成,在跨境之前对受监管数据进行匿名化
- 在不损害受监管数据的情况下运营全球数据仓库或数据湖
- 作为 ETL 工具(包括 Mulesoft、Pentaho 和 Informatica)转换步骤的一部分,对受监管的数据进行编辑和匿名化
- 在跨越边界并发送到 Databricks、Snowflake、Teradata、BigQuery 等的批量数据加载机制之前作为预处理器进行集成
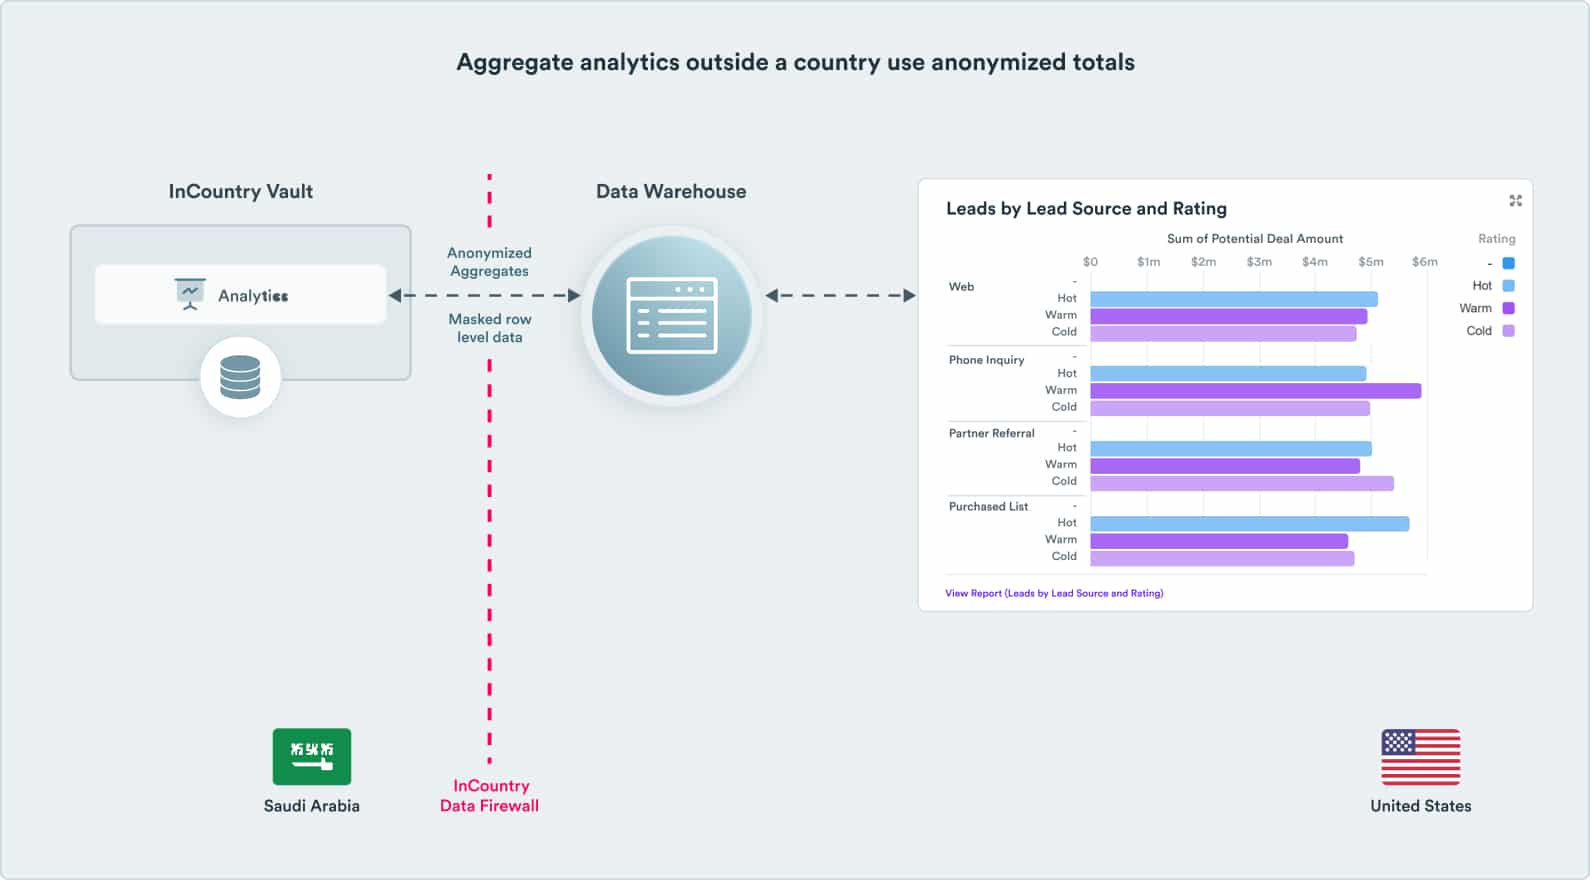
使用匿名数据维护全球分析
- 在受监管的数据跨境并进入数据管道之前对其进行匿名处理
- 商业智能和报告工具继续运行,监管数据完全屏蔽
- 仪表盘可直接查询本地国内数据源,实时汇总数据

通过将本地监管数据与全球数据相结合来执行本地分析
- 本地用户可以使用本地监管数据以及来自全球仓库和数据湖的数据创建仪表板和报告
- 支持本地商业智能系统,包括 Microsoft Power BI、Tableau、Metabase 和 Redash
- 使用查询过滤器、字段级访问控制、字段掩码和 CRUD 控制为用户和应用程序组定义精细的访问策略
企业级数据保护解决方案

企业级
- SaaS、单租户任意位置、AWS Outposts 和主权云部署
- 两个接入点,支持主动-主动故障转移
- 在不可预测的网络上保证消息传递

对开发者友好
- 可通过 MCP 代理、MCP 工具、Web 服务代理、REST API 或 CLI 调用。
- 在 Claude Code、OpenCode、Grok Build、OpenAI Codex 和其他编码代理中用作技能
- 利用泛化、分词、哈希和掩码策略对数据进行伪装

银行级安全
- 细粒度的基于策略的授权与来自数据源的细粒度授权相结合
- 细粒度的基于策略的授权与来自数据源的细粒度授权相结合
- 使用 NIST 标准的可搜索加密

全球合规
- 跨境数据泄露预防和边境内部数据最小化
- 在复杂司法管辖区获得监管批准的详细支持
- 通过详细日志记录和 OpenTelemetry 调度实现完全可观测性


